
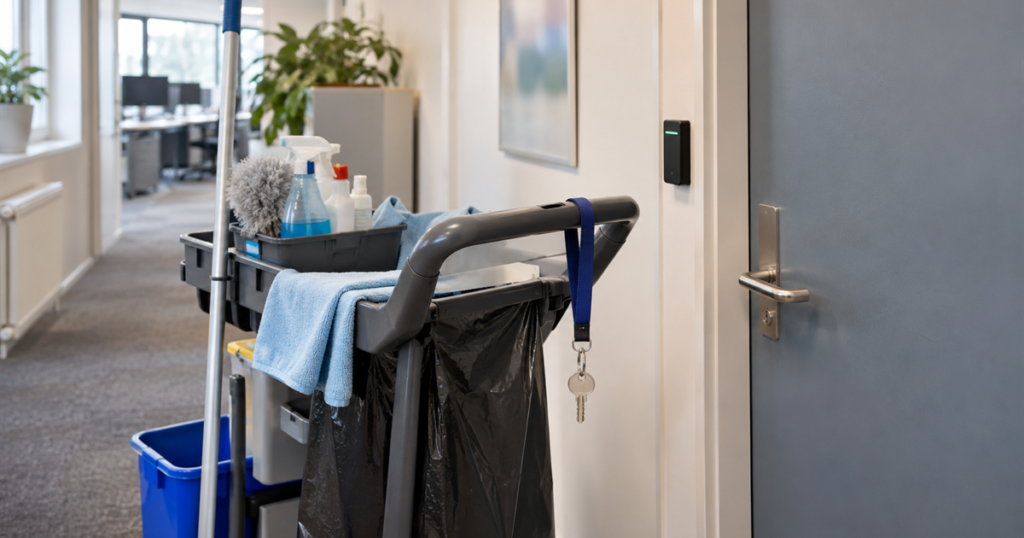
Rengøring, vagtfirma, håndværkere og serviceteknikere til bygningen leverer ikke IT, men mange af dem har nøgler, adgangskort og koder og færdes alene i rum med servere, netudstyr og papirer. Kontrollen af dem handler om tre ting: hvem der har adgang til hvad, om adgangen er knyttet til personer, og om leverandøren ved, hvilke rum der kræver særlige hensyn. Det meste kan klares med en liste og en samtale.
Der er også en grænse for, hvad der giver mening at kræve. Den drøftes til sidst.
Hvorfor de hører med
Den vejledning til NIS 2-loven, der handler om foranstaltningerne, lader leverandørstyringen række ud over it til andre kritiske leverancer. Leverandører uden IT-leverance er altså ikke udelukket fra leverandørstyringen, hvis de er kritiske for enheden.
Står I uden for NIS 2, kan vejledningen bruges som målestok. Den, der kan gå ind i serverrummet, kan også røre udstyret.
Kontrolpunkterne
Kontrolpunkterne er praksis.
- Nøgler og kort · En liste over nøgler, adgangskort og koder, leverandøren har, og hvem der bruger dem
- Personlige kort · Om kortene er personlige, eller om flere deler ét
- Rum med udstyr · Om leverandørens folk ved, hvilke rum de ikke må gå ind i, eller kun med ledsagelse
- Skift af personale · Hvordan I får besked, når der kommer nye folk, og hvordan kort og nøgler leveres tilbage
- Fortrolighed · Om aftalen indeholder fortrolighed om det, personalet ser
- Underleverandører · Om leverandøren sender folk fra andre firmaer
Punktet om skift af personale fortjener særlig opmærksomhed. Et rengøringsfirma kan have stor udskiftning, og hvis kortene er upersonlige, ved I ikke, hvem der har været i bygningen.
Rummet med udstyr
De fleste leverandører uden IT-leverance har ingen grund til at komme ind i serverrummet. Er det tilfældet, er den enkleste løsning, at deres kort ikke giver adgang dertil. Skal de ind, fx for at gøre rent eller efterse ventilation, kan det ske med ledsagelse eller på et aftalt tidspunkt.
For digitale udbydere omfattet af gennemførelsesforordning (EU) 2024/2690 handler bilagets punkt 13.3 om fysisk adgang. Det kan bruges som målestok af andre.
Håndværkere og teknikere til bygningen
Elektrikeren, ventilationsfirmaet og teknikeren til adgangskontrolsystemet kommer sjældnere, men de kommer ofte steder, andre ikke kommer: tavlerum, lofter, teknikrum og serverrum. Nogle af dem arbejder også på systemer, der er koblet til jeres net, fx adgangskontrol, videoovervågning og bygningsautomatik.
For dem er det relevant at spørge, om de har fjernadgang til noget af det udstyr, de servicerer. Har de det, er de ikke længere en leverandør uden IT-leverance, og kontrollen bør følge reglerne for fjernadgang. Punktet kan let blive overset, når aftalen er indgået af den, der står for bygningen, uden at IT har været inde over den.
Alarmkoder og vagtfirmaet
Et vagtfirma kan have jeres alarmkoder og en nøgle til at rykke ud. Spørg, hvordan koderne opbevares hos firmaet, hvem der kender dem, og hvordan I får besked, når en vagt har været i bygningen. Bed om udrykningsrapporterne for et halvt år, og se, om de svarer til jeres egen alarmlog.
Et sektoreksempel
Energistyrelsens vejledning om leverandørstyring, som kun gælder energisektoren, gengiver et krav om, at virksomheden tager stilling til, hvilke leverandører der må få adgang til anlægget, herunder om de må færdes uledsaget. Bekendtgørelsen bag er ikke læst til denne artikel. Spørgsmålet om uledsaget færdsel er dog nyttigt i alle virksomheder: Hvem må gå alene, og hvor?
Hvad der er for meget
Her er der tale om en vurdering. Den bygger på forholdsmæssighed og er vores tolkning.
Myndighedens vejledning nævner baggrundskontrol af leverandørens personale i forbindelse med personale, der arbejder med enhedens kritiske aktiver, ud fra klassificeringen af aktiver og risikovurderingen. Det taler imod at kræve baggrundskontrol af alle rengøringsassistenter som udgangspunkt. Begræns i stedet adgangen, så de ikke kommer i nærheden af de kritiske aktiver.
Det samme gælder spørgeskemaer om IT-sikkerhed. Et vagtfirma, der ikke behandler jeres data, har ingen grund til at udfylde et skema om backup og opdateringer. Spørg om det, der er relevant: nøgler, kort, personale og fortrolighed.
Et tænkt eksempel: En virksomhed sender sit fulde leverandørskema til rengøringsfirmaet. Firmaet svarer “ikke relevant” på de fleste spørgsmål, og ingen opdager, at fem medarbejdere deler ét adgangskort med adgang til hele bygningen. Det rigtige spørgsmål var aldrig stillet.
Hvad det kræver, og hvad det koster at lade være
Det kræver en liste over leverandører med adgang til bygningen, en liste over deres nøgler og kort og en kort samtale med hver om de punkter, der er relevante. Opdatér listen, når kort udleveres eller leveres tilbage.
Uden kontrol har folk, I ikke kender, nøgler til jeres bygning og adgang til jeres udstyr. Ved et indbrud eller en mistet laptop er det svært at sige, hvem der har været der.
Det skal I lade være med
- At sende hele IT-skemaet til rengøringsfirmaet · spørg om nøgler, kort og personale.
- At give upersonlige adgangskort · så ved I ikke, hvem der har været inde.
- At kræve baggrundskontrol af alle · begræns adgangen til det kritiske i stedet.
Det skal auditten kunne vise
- ☐ Liste over leverandører med adgang til bygning eller udstyr.
- ☐ Liste over nøgler, kort og koder pr. leverandør og person.
- ☐ Hvilke rum der kræver ledsagelse, og at leverandøren kender det.
- ☐ Leverandørens rutine for at melde nye og fratrådte medarbejdere.
- ☐ Fortrolighed i aftalen.
Kilder
- Styrelsen for Samfundssikkerhed, Vejledning til NIS 2-loven. Implementering af cybersikkerhedsforanstaltninger, 1. udgave juni 2025, kap. 4, læst 12. november 2026.
- Energistyrelsen, Vejledning i leverandørstyring, version 1.1, 6. juli 2026, s. 13, læst 12. november 2026.
- Kommissionens gennemførelsesforordning (EU) 2024/2690, bilag punkt 13.3, læst 12. november 2026.
Senest gennemgået: november 2026.
Næste skridt
Lav en liste over de leverandører, der har nøgler eller adgangskort til jeres bygning, og hvem hos dem der bruger dem.
Læs også: Hvilke leverandører skal auditeres? · Audit af den lille leverandør
→ Kontakt · Tlf. 70 13 63 23 · Leverandøraudit hos Nielco IT



