
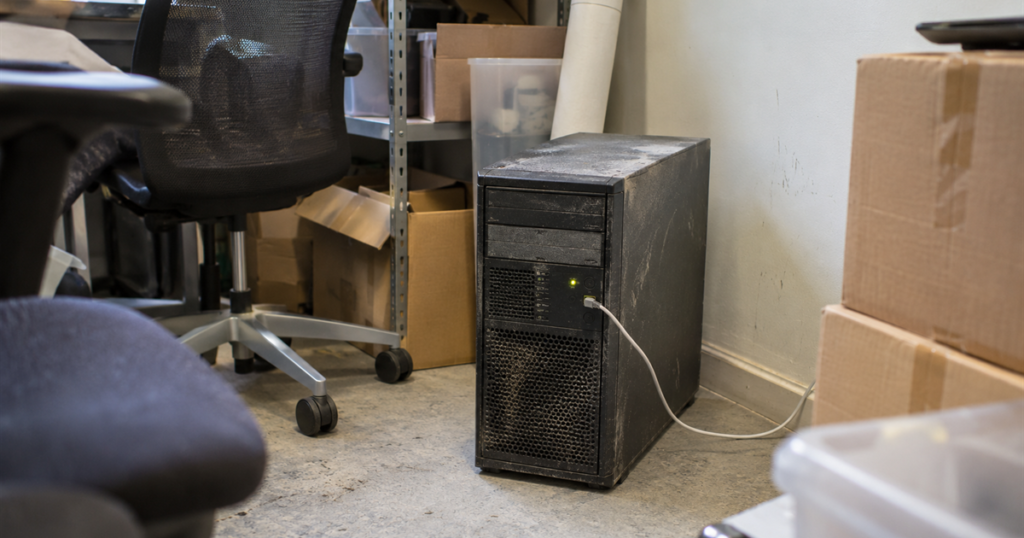
En IT-leverandør overtog ved et opkøb et udviklings- og testmiljø, som aldrig blev gennemgået. En server i miljøet var koblet til internettet, stod uden for den almindelige sikkerhedspolitik og indeholdt en kopi med personnumre. Datatilsynet kritiserede leverandøren i 2020, og sagen giver en kunde konkrete spørgsmål om de miljøer hos leverandøren, der ligger uden for produktionen.
Artiklen er skrevet til kunden. Leverandøren i sagen var databehandler, og afgørelsen handler om dens egen sikkerhed. Spørgsmålene til sidst er en tolkning af, hvad en kunde kan lære af den.
Sagen
Datatilsynet traf afgørelse 13. februar 2020 under j.nr. 2019-431-0036 og udtalte kritik. Leverandøren var databehandler for 68 dataansvarlige, primært kommuner.
Leverandøren havde ved et opkøb overtaget et udviklings- og testmiljø. Købsaftalen var fra 2015 og fusionen fra 2017, altså før databeskyttelsesforordningen fandt anvendelse. Undersøgelse og sikring af de servere, der ikke havde direkte betydning for produktionen, blev ifølge afgørelsen henlagt til senere eller anset for overflødig.
En af serverne var klassificeret som en intern server uden personoplysninger. Den var koblet til internettet og var ikke omfattet af den ordinære politik for opdateringer og sikkerhed. Den 10. april 2019 blev den kompromitteret og brugt til at udvinde kryptovaluta. Serveren indeholdt en sikkerhedskopi fra et værktøj, der blev brugt til prioritering, med personnumre og loginoplysninger.
Datatilsynets vurdering
Afgørelsen bygger på databeskyttelsesforordningens artikel 32. Datatilsynet fandt, at bruddet kunne have været undgået med helt almindelige tekniske sikkerhedsforanstaltninger, bl.a. regler i firewallen. Årsagen var primært, at risikovurderingen byggede på den oprindelige beskrivelse af serveren. Beskrivelsen passede ikke til det, serveren faktisk indeholdt.
Om test- og udviklingsmiljøer skrev Datatilsynet, at brug af produktionsdata i udvikling og test ikke nødvendigvis er forkert. Det kræver en risikovurdering, passende sikkerhed og en konsekvensanalyse, hvis risikoen er høj. Datatilsynet formulerede det selv “lidt firkantet”. Bruges produktionsdata, skal der som udgangspunkt være samme sikkerhed i udviklings- og testmiljøet som i driften.
Afgørelsen handler også om underretning. Leverandøren slettede de berørte data som led i oprydningen, og en dataansvarlig kunne derfor ikke få at vide, hvilke kategorier af oplysninger der var berørt. Datatilsynet skrev, at databehandleren også skal sikre sig at kunne levere de oplysninger, den dataansvarlige har brug for til at overholde artikel 33 om anmeldelse af brud. Nogle dataansvarlige fik først besked nogle uger efter. Datatilsynet tilsidesatte ikke leverandørens forklaring på det.
Hvorfor sagen er relevant for en kunde
Afgørelsen siger ikke, om kunderne kendte til miljøet. Den viser dog, hvor let et miljø uden for driften kommer til at stå uden for alles opmærksomhed. En kundes kontrol tager naturligt udgangspunkt i det, aftalen beskriver, og miljøer, der ikke er nævnt, bliver let glemt af begge parter.
Ejerskiftet er den anden pointe. Datatilsynets vejledning om tilsyn med databehandlere nævner, at der ved ejerskifte kan tabes fokus på beskyttelsen af dele af it-miljøet, og at det kan begrunde et ekstra tilsyn. Sagen er et eksempel på netop det. Se opkøb, ny underleverandør eller flyttet drift.
Sagen som auditprogram
Spørgsmålene er en tolkning af afgørelsen. De kan bruges ved en ordinær audit og særligt efter et opkøb.
Hvilke miljøer findes der uden for produktionen? Bed om en oversigt over udviklings-, test-, demo- og migreringsmiljøer, der har forbindelse til jeres ydelse.
Indeholder de jeres data? Spørg direkte, om produktionsdata bruges i test eller udvikling, og i givet fald hvilke, hvorfor og med hvilken risikovurdering. Spørg også, om der ligger kopier og sikkerhedskopier i miljøer, der ikke er klassificeret til det.
Har de samme sikkerhed som produktionen? Indeholder et miljø produktionsdata, er Datatilsynets udgangspunkt samme sikkerhed som i driften. Bed om bevis for, at miljøet er omfattet af politikken for opdateringer, adgang og overvågning.
Er miljøer fra opkøbte selskaber gennemgået? Efter et opkøb, så spørg, om de overtagne servere og miljøer er gennemgået, klassificeret og bragt ind under samme politik, og hvornår det skete.
Bliver klassificeringen holdt ved lige? Serveren i sagen var klassificeret efter sit oprindelige indhold. Spørg, hvordan leverandøren opdager, at et system har fået andet indhold end det, klassificeringen bygger på.
Kan leverandøren oplyse jer om et brud? Spørg, om leverandøren efter en hændelse kan oplyse, hvilke kunders data og hvilke kategorier der var berørt, også når data er slettet under oprydningen.
Hvad det kræver, og hvad det koster at lade være
Det kræver, at I spørger ud over de systemer, aftalen nævner, og at aftalen giver jer ret til en oversigt over de miljøer, der har forbindelse til jeres ydelse.
Uden de spørgsmål kontrollerer I det, der er velbeskrevet, og overser de miljøer, ingen har kigget på. Det var dér, bruddet i sagen skete.
Det skal I lade være med
- At afgrænse auditten til produktionsmiljøet · kopier af jeres data kan ligge andre steder.
- At godtage en klassificering uden at spørge, hvornår den sidst blev vurderet · indholdet kan have ændret sig.
- At lade et opkøb passere uden spørgsmål om de overtagne servere · de bliver let glemt.
Det skal auditten kunne vise
- ☐ En oversigt over miljøer uden for produktionen med forbindelse til jeres ydelse.
- ☐ Om produktionsdata bruges i test og udvikling, og risikovurderingen bag.
- ☐ Bevis for, at miljøer med produktionsdata er omfattet af samme sikkerhedspolitik.
- ☐ Dokumentation for gennemgang af miljøer fra opkøbte selskaber.
- ☐ Leverandørens evne til at oplyse berørte kunder og kategorier efter et brud.
Kilder
- Datatilsynet, afgørelse af 13. februar 2020, j.nr. 2019-431-0036, læst 12. november 2026.
- Forordning (EU) 2016/679 (databeskyttelsesforordningen), artikel 32 og 33, læst 12. november 2026.
- Datatilsynet, Vejledning om tilsyn med databehandlere, oktober 2021, kap. 5, læst 12. november 2026.
Senest gennemgået: november 2026.
Næste skridt
Bed jeres driftsleverandør om en oversigt over miljøer uden for produktionen, der har forbindelse til jeres ydelse.
Læs også: Første audit af en leverandør, I har arvet · Adskillelse mellem kunder
→ Kontakt · Tlf. 70 13 63 23 · Leverandøraudit hos Nielco IT



